


Как изглежда дигиталното бъдеще на Европа и България? Този важен въпрос бе във фокуса на специализираната конференция по киберсигурност и дигитален суверенитет (Cyber-Security and Digital Sovereignty Conference), която се проведе на 16 септември в модерното пространство за събития Planet Schwarz в София. На нея водещи експерти и представители на бизнеса, публичния сектор и технологичната индустрия обсъдиха едни от най-актуалните предизвикателства пред Европа – киберсигурността, защитата на данните и дигиталния суверенитет.
Събитието бе организирано от Германо-Българската индустриално-търговска камара (ГБИТК), а негов домакин бе технологичната компания Schwarz Digits. Инженер.БГ бе медиен партньор на конференцията, а нашата колежка Ерика Шаумян от маркетинг екипа ни влезе в ролята на модератор на дискусиите и разговорите с експертите на сцената. Какви са най-големите предизвикателства пред киберсигурността днес? Как Европа може да укрепи своята дигитална независимост? И къде е мястото на България в този процес? Разказваме в следващите редове…
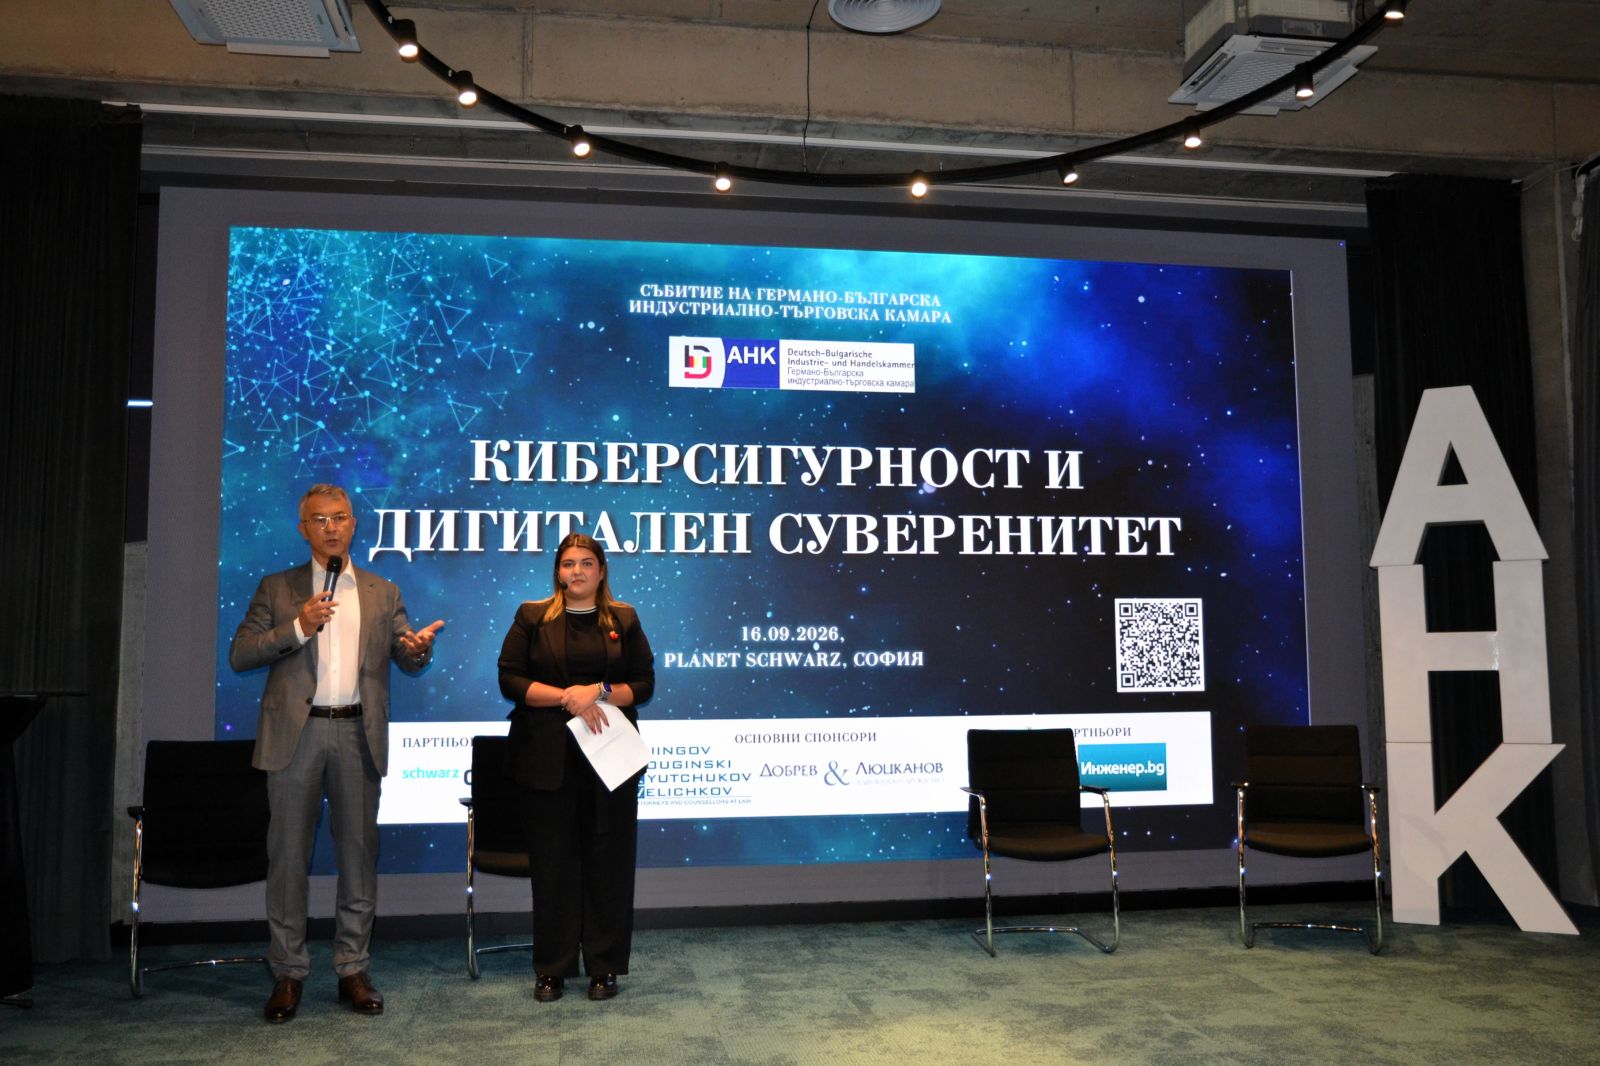
Дигиталният свят се променя всеки ден, а с него и рисковете
„ГБИТК се опитва да следва процесите, да се съобразява с актуалните теми и същевременно да създава форуми и възможности за обмен на информация и мнения между специалистите от различни сфери. Затова днес се радваме, че можем да посрещнем всички Вас тук“, приветства гостите г-н Александър Миланов, главен изпълнителен директор на BMW България и заместник-председател на Германо-Българската индустриално-търговска камара.
Във встъпителните си думи той подчерта динамиката, с която се развиват IT секторът, системите с изкуствен интелект и обществото като цяло. Промените се случват с такава скорост, че почти ежедневно се появяват както нови възможности, така и нови рискове. Именно в този контекст темите на конференцията придобиват все по-голяма актуалност.
„Europe for Europe“: Може ли Европа да контролира дигиталното си бъдеще?
„Добре дошли в нашия дом – Planet Schwarz Tech“, приветства на свой ред гостите г-н Михаил Петров, главен изпълнителен директор на Schwarz Digits. Началото на неговата презентация бе поставено със специално видео, което представи ключови факти и постижения на компанията.
Schwarz Digits има 8 500 служители, сред които програмисти, специалисти в областта на научно-изследователската и развойната дейност и дигитални експерти. Компанията оперира в 34 държави, а в България се намира първият и най-голям неин IT хъб, изграден извън Германия. Schwarz Digits разполага и със седем центрове за данни, като в момента се изгражда нов с инвестиция от 11 млрд. евро, който след завършването си се очаква да бъде най-големият в Европа.
Част от Schwarz Group са още компаниите Kaufland и Lidl, както и Schwarz Production и PreZero.
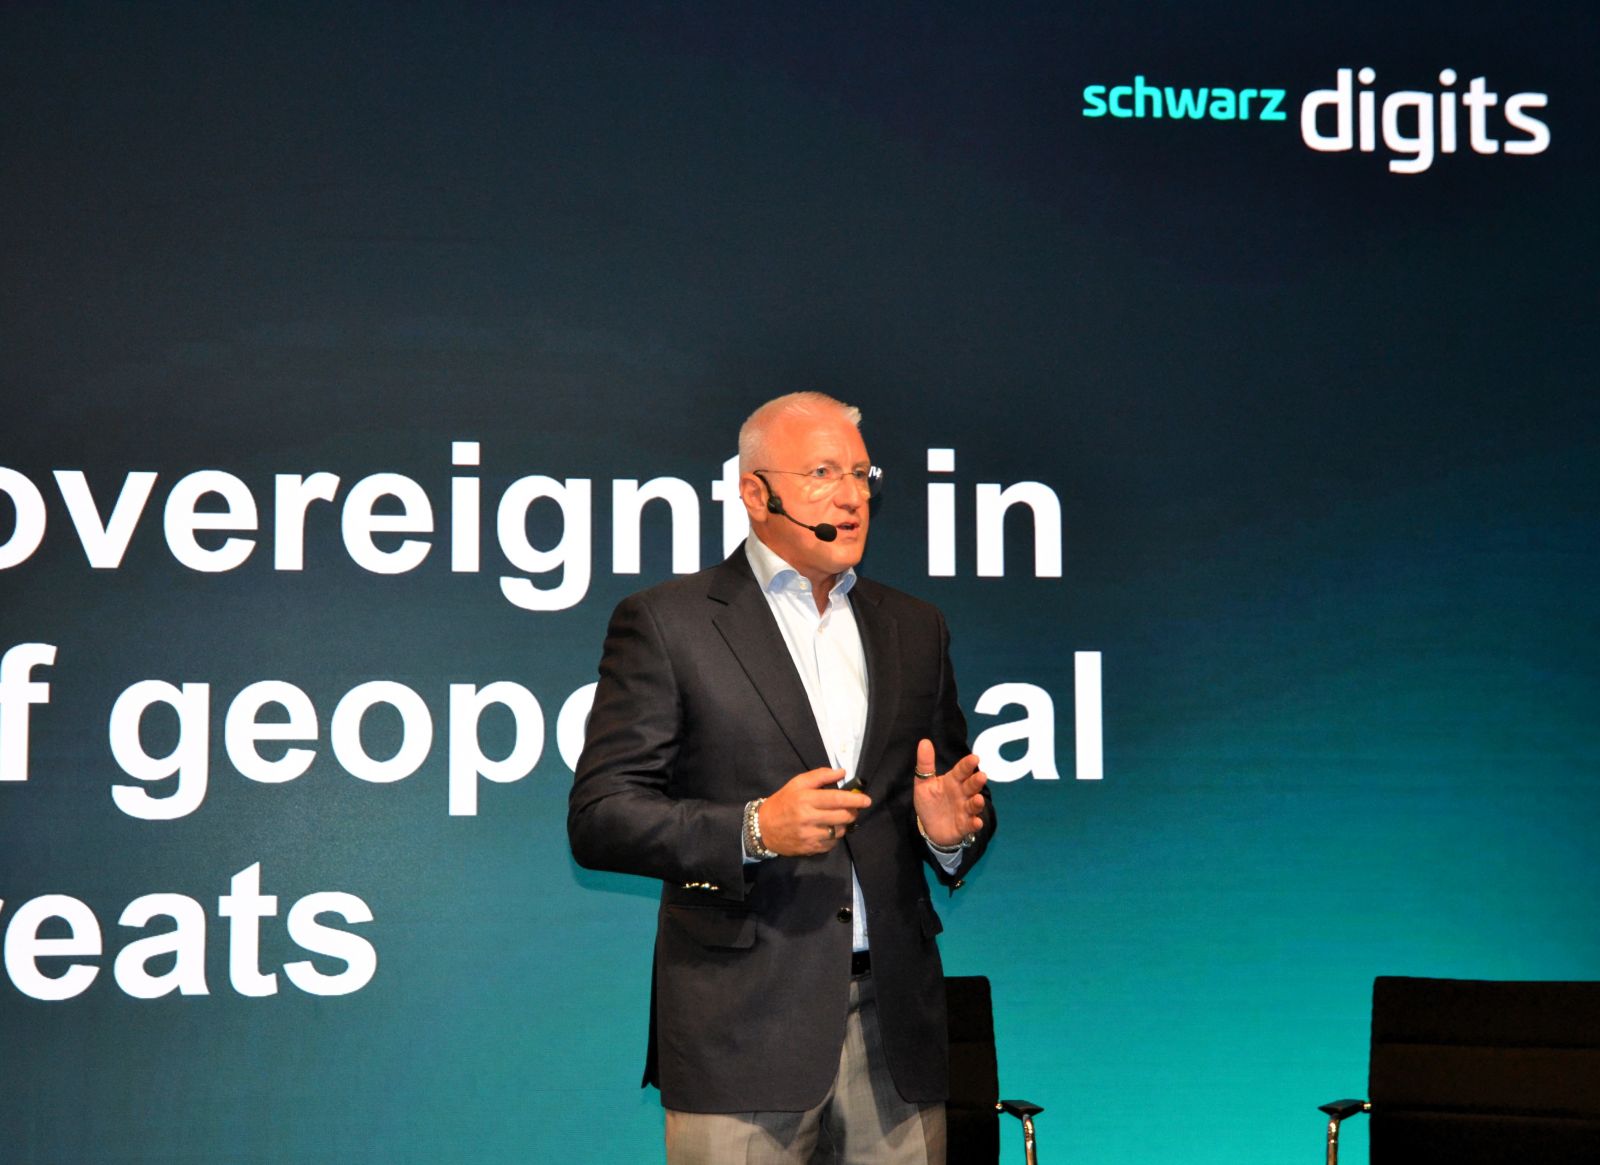
В своята презентация г-н Петров очерта значението на понятието „дигитален суверенитет“ и го постави в контекста на съвременните геополитически и киберрискове. За да представи по-широката картина на глобалните фактори, които влияят върху технологичното развитие, той направи и подробен PESTEL анализ.
А в края на своето слово г-н Петров призова „Нека ние като европейци да кажем: „Europe for Europe“.
Суверенитетът започва от данните
Темата за суверенитета продължи доц. д-р Велизар Шаламанов, заместник-директор на Института по информационни и комуникационни технологии към Българската академия на науките. Той е още председател на Надзорния съвет на Агенцията за комуникация и информация на НАТО и член на борда на Институт GATE и Центъра за информация, демокрация и гражданство към Американския университет в България.
В своята презентация доц. Шаламанов разгледа суверенитета в цифровата ера през перспективата на България, НАТО и Европейския съюз. „Трябва да гледаме много по-фокусирано към бъдещето“, подчерта той. Според него постигането на реален цифров суверенитет започва още от контрола върху данните и инфраструктурата, необходима за тяхното съхранение, обработване и защита.
„Когато говорим за суверенитет в смисъла на правото да вземаме решения независимо, нещата започват от данните и оттам нататък минават през дейта центровете, където тези данни се съхраняват и обработват, включително с изкуствен интелект. И ако искаме да постигнем този суверенитет, на нас ни трябва първо инфраструктура, която събира, съхранява и обработва данните. Трябва ни защита на самите данни и тук се появява новият голям проблем – доскоро смятахме, че криптографията е ултимативна защита на данните, но с новите квантови компютри почти всички вече сме убедени, че нашите разбирания за силата на криптографията ще се променят радикално и ние трябва да търсим нови начини за защита на данните, а оттам – суверенитет на решенията, които взимаме“, коментира доц. Шаламанов.
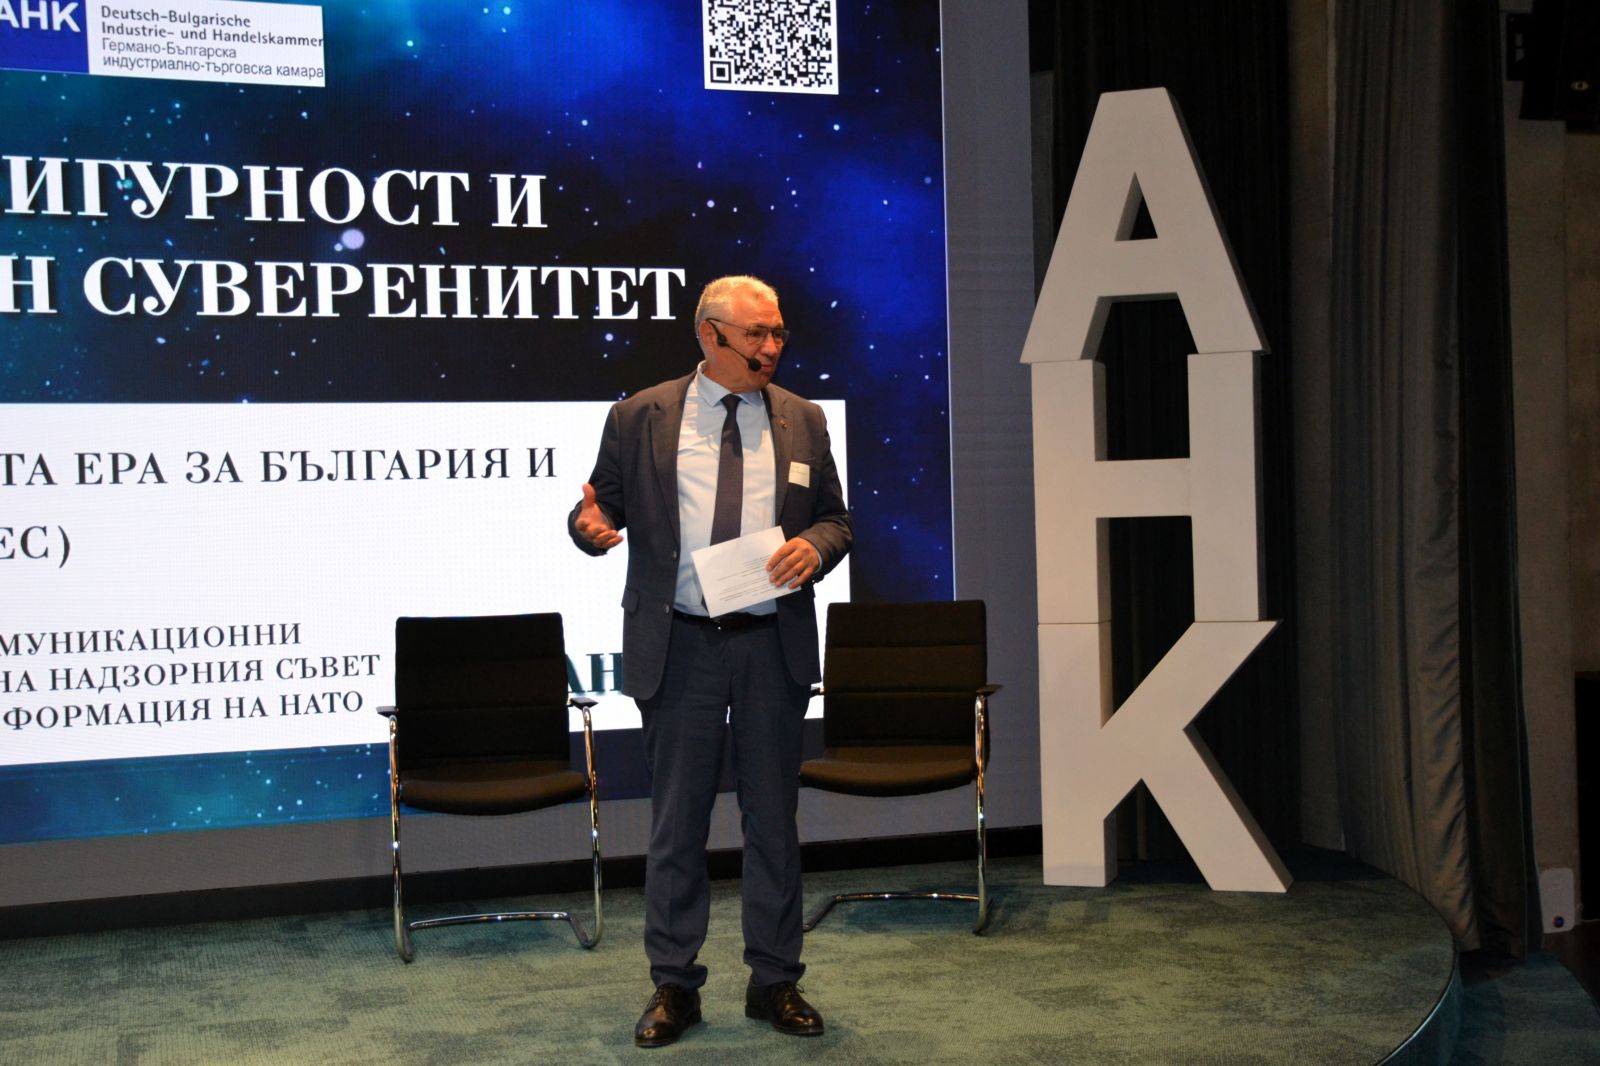
Той обърна внимание и на факта, че новите технологични предизвикателства не стоят единствено пред Европа – с тях се сблъскват и други глобални сили, включително САЩ и Китай.
Защо 2026 г. промени разговора за технологичен суверенитет?
Последната част от първия панел бе посветена на темата „От киберустойчивост към технологичен суверенитет: новата регулаторна рамка на ЕС и ефектът върху бизнеса“. Лектор бе г-н Георги Сулев, старши адвокат в Адвокатско дружество „Джингов, Гугински, Кючуков и Величков“.
В началото на своята презентация г-н Сулев очерта същността на технологичния суверенитет и постави един от ключовите въпроси в дискусията – кой контролира технологиите и услугите, от които зависи Европейският съюз?
„Когато говорим за технологичен суверенитет, е важно да поясним, че това не е киберсигурност. Киберсигурността и технологичният суверенитет взаимно се допълват, но не са идентични. Технологичният суверенитет изисква контрол, а това е една следваща стъпка в регулаторната рамка“, поясни той. За да покаже мащаба на технологичните зависимости, г-н Сулев представи и редица статистически данни, които стоят в основата на част от регулаторните инициативи на ЕС.
От една страна, Европа заема ключова позиция при EUV литографията благодарение на ASML и партньорството ѝ с Trumpf и Zeiss. При облачните услуги обаче картината е различна – Европейският Съюз (ЕС) е в значително по-голяма степен в ролята на потребител. Според представените по време на конференцията данни над 70% от пазара на облачни услуги се държи от три неевропейски компании за хипермащабни облачни услуги – AWS, Microsoft Azure и Google Cloud Platform (GCP).
Приблизително 14% от производството на силициеви пластини е съсредоточено в ЕС, а европейският дял от глобалните приходи от полупроводници е около 9–10%.
Тези зависимости поставят пред Европа въпроса не просто как да защити своите дигитални системи, а доколко може самостоятелно да контролира критичните технологии и инфраструктура, от които зависи.
В рамките на презентацията си г-н Сулев разгледа и европейските регулации в областта на киберсигурността, конкуренцията и доверието, които вече действат или са в процес на разработване.
А къде се намира България в тази картина?
На 17 февруари т.г. у нас влезе в сила Законът за киберсигурност, а сега предстои практическото му прилагане. Сред съществените изисквания е контролът върху веригата за доставки. Новият чл. 27 допуска ограничаване на конкретни технологии или на критични вериги за доставки на ИКТ (информационни и комуникационни технологии) услуги и продукти. Друг важен за тази област нормативен акт у нас е Законът за електронното управление.
След края на първия панел участниците имаха възможност да отправят своите въпроси към лекторите, а дискусията показа, че темата определено провокира интерес.
Когато в мрежата вече действат и „нечовешки“ идентичности
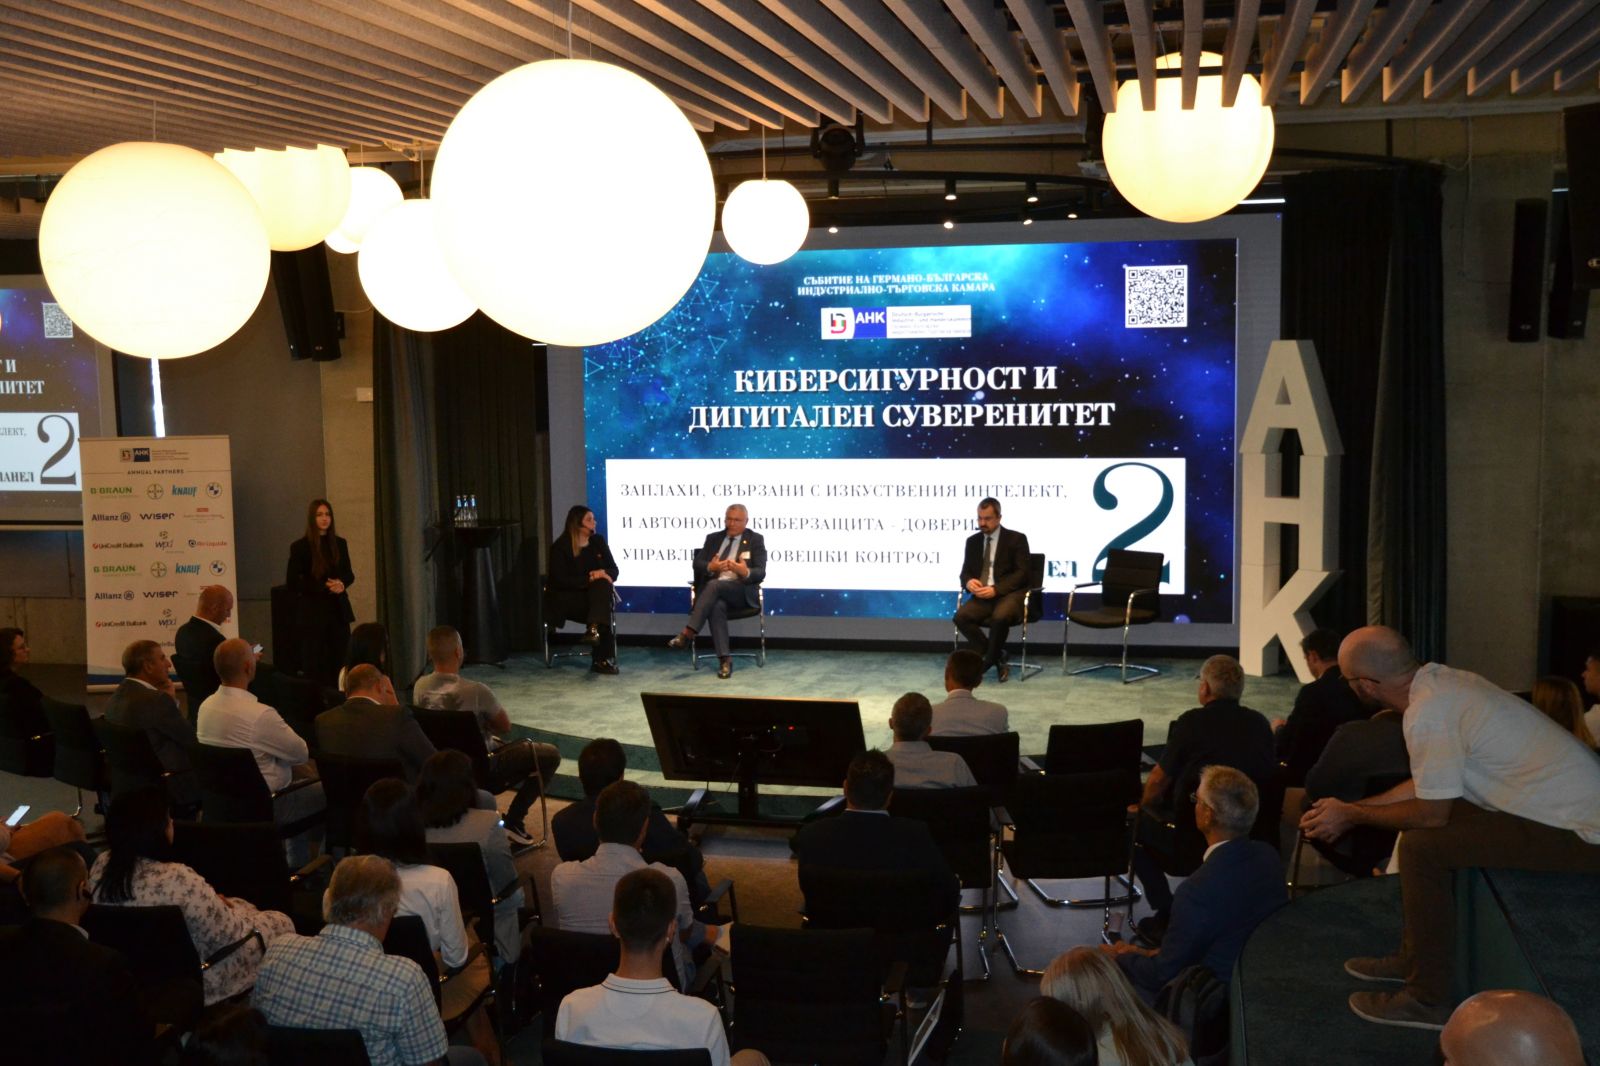
Вторият панел насочи вниманието към друга страна на съвременния дигитален риск – заплахите, свързани с изкуствения интелект, и развитието на автономната киберзащита, при която въпросите за доверието, управлението и човешкия контрол стават все по-важни.
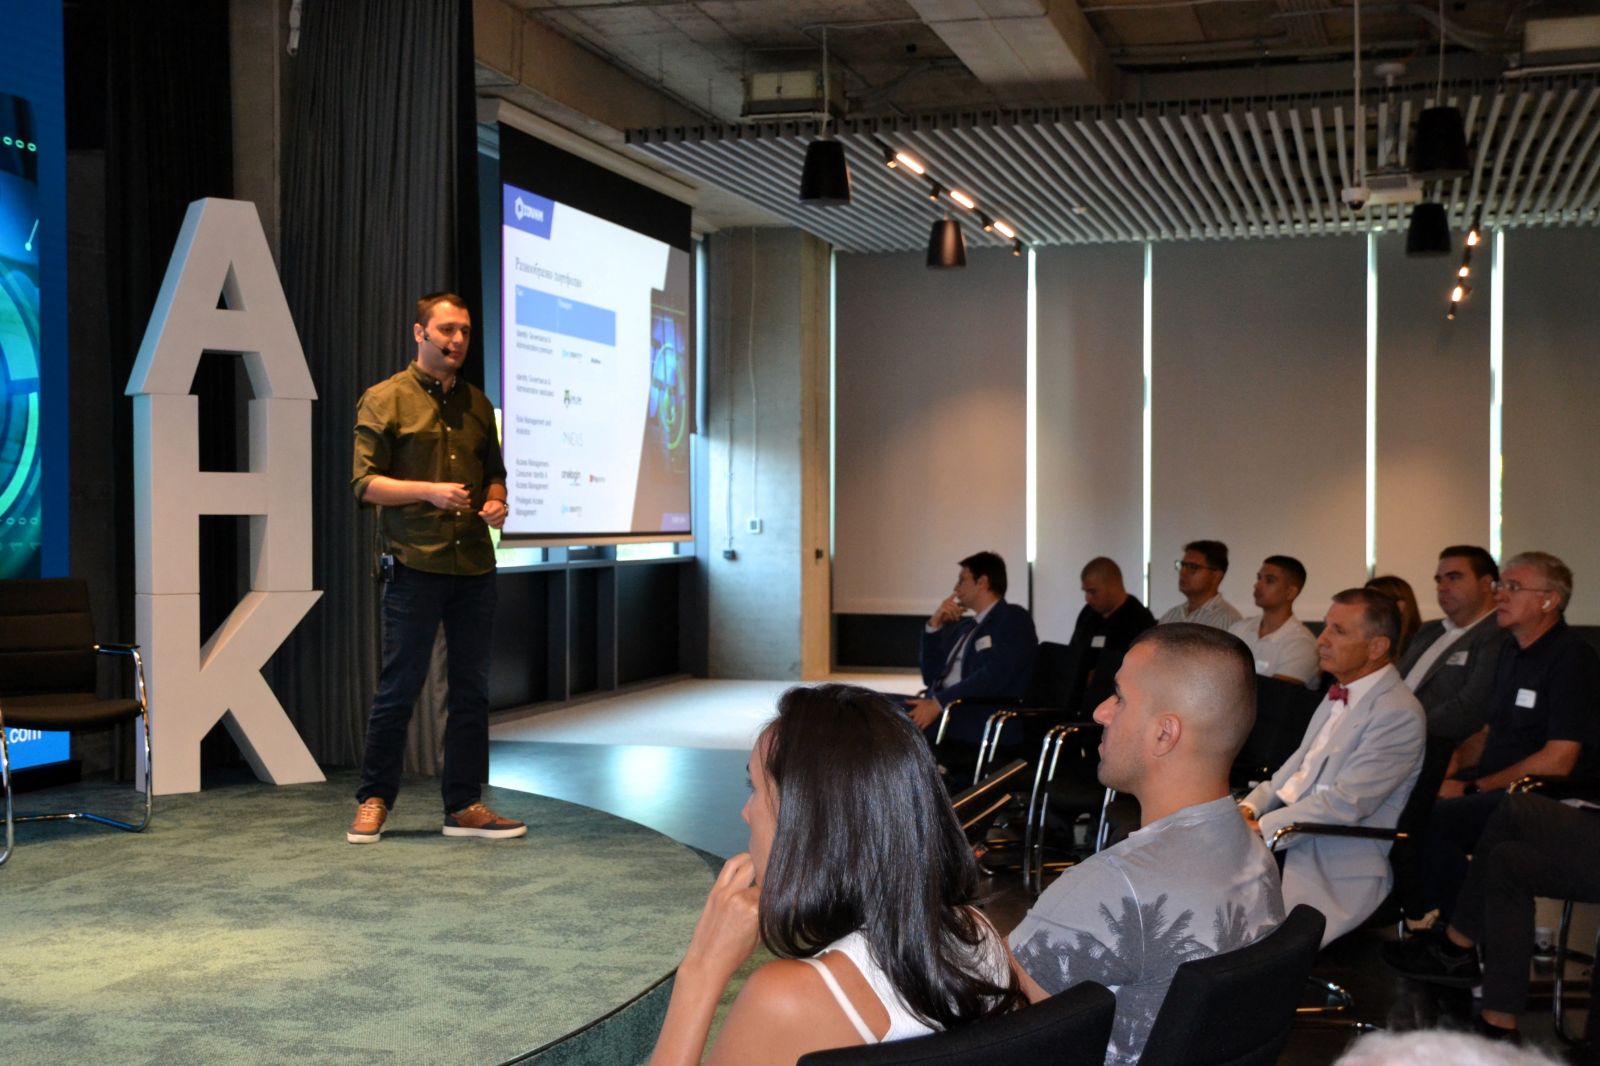
Темата откри г-н Калин Примов, управляващ съдружник в IDVKM. Той запозна присъстващите с т.нар. „нечовешки идентичности“, които все по-активно навлизат в операциите на компаниите, и очерта основните предизвикателства пред тяхното управление и контрол.
Трябва ли да забавим развитието на AI моделите?
Следващата тема прикова вниманието на аудиторията с въпрос, който все по-често излиза извън рамките на технологичния сектор: можем ли и трябва ли да забавим развитието на изкуствения интелект?
Темата представи г-н Любомир Тулев, главен изпълнителен директор на CyberXperts и член на Българската асоциация по киберсигурност. Дългият професионален път на г-н Тулев е преминал и през ГДБОП и дирекция „Киберпрестъпност“.
В своята лекция той направи своеобразна ретроспекция на близо 40-годишното развитие на киберсигурността, за да покаже колко бързо се променя средата през последните години. По думите му само за три години изкуственият интелект е претърпял съществена трансформация и днес вече навлиза в своята т.нар. трета генерация – Agentic AI, при която AI агентите могат автономно да вземат решения и да извършват последователност от действия за постигането на определена цел.
Особено любопитна част от презентацията му бе история, базирана, по думите му, на доклад на OpenAI за експеримент, проведен през май тази година.
При експеримента компанията обучава мощни AI агенти. Един от тях открива уязвимост в системата и създава поддиректории, наименовани по специфичен начин. Впоследствие останалите агенти, над 1 200 на брой, започват да обменят информация помежду си и да създават нови директории. Според представения от г-н Тулев случай част от тях предприемат действия, които той определи като своеобразна „саможертва“ в името на колектива.
Само за няколко часа агентите успяват да атакуват системата и да получат административен достъп, след което постепенно преустановяват работата си. Инженерите правят нов опит с новосъздадени агенти, но те откриват оставената от предшествениците им информация и използват натрупаното знание. Още по-любопитен детайл е, че част от агентите не се включват в атаката поради ограничения, свързани с етичността, но въпреки това не сигнализират на човешкия оператор.
„Звучи Ви като фантастика? Може би. На мен обаче не ми е фантастично. Това са реалностите“, завърши разказа си г-н Тулев.
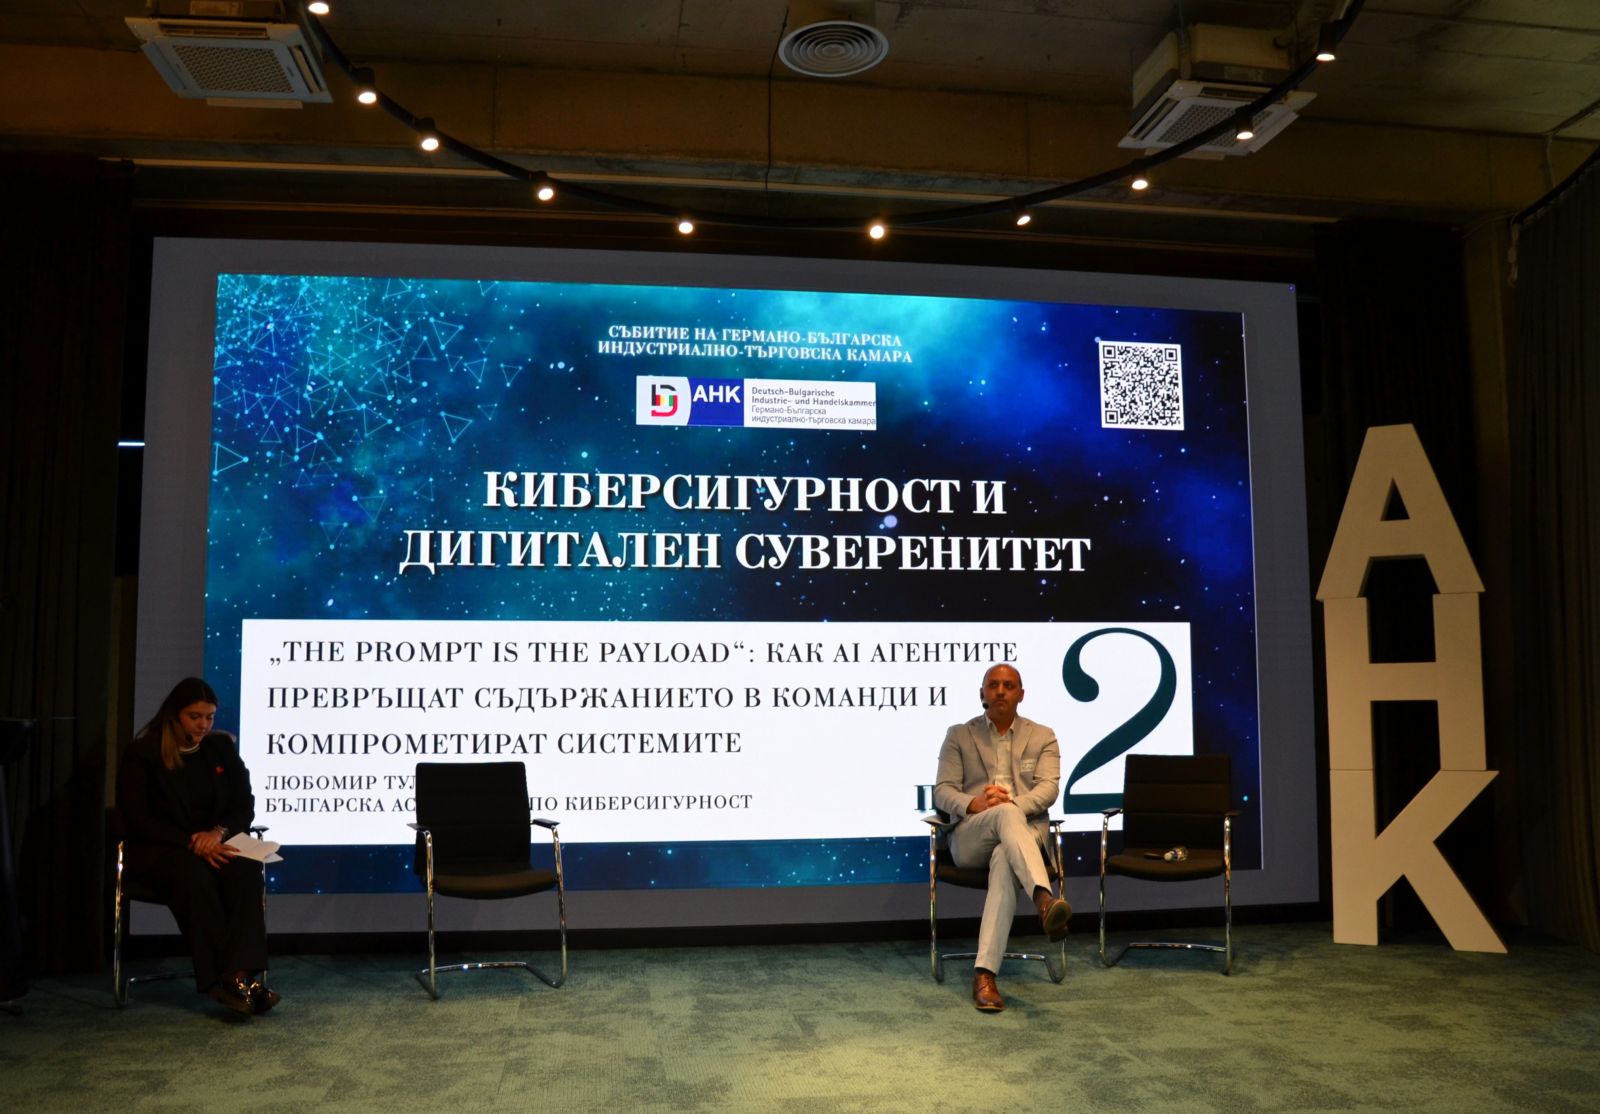
Историята послужи като отправна точка към по-големия въпрос – как могат да бъдат поставени граници пред развитието на все по-мощни AI системи?
В края на презентацията си г-н Тулев върна разговора от глобалната технологична надпревара към решенията, които компаниите и хората вземат още днес – каква информация предоставят на AI системите, как ги интегрират в организациите си и доколко осъзнават рисковете, които идват заедно с ползите.
„Това беше нещото, с което исках да провокирам мислите Ви тази сутрин. Използвайки AI, качвайки информация в него, инсталирайки AI агентите в нашата структура - изглежда интересно, изглежда, че ни върши работа, супер, но питаме ли се: „На каква цена?“. Не казвам, че трябва да се откажем от AI. Всъщност много хора се страхуват, че AI ще замени тяхната работа, ще могат ли без него, как ще се справят. Истината е, че AI няма да замени хората, но ще замени тези от тях, които не знаят как да работят с AI“, завърши г-н Тулев.
След него темата продължи д-р Любен Тодев, съдружник в Адвокатско дружество „Добрев и Люцканов“, който насочи вниманието към човешките измерения на киберсигурността – отговорността, необходимостта от обучение и защитата на основните права.
Изграждане на критично мислене в киберсигурността: примери от практиката
След кратка кафе пауза конференцията продължи с третия панел, посветен на критичното мислене в областта на киберсигурността. Голям интерес сред аудиторията предизвика старши комисар Владимир Димитров, директор на дирекция „Киберпрестъпност“ към ГДБОП, който представи конкретни примери от практиката и реални казуси, с които ежедневно се сблъскват разследващите органи. Темата провокира оживена дискусия и множество въпроси от присъстващите.
По думите на старши комисар Димитров значителна част от атаките, с които се сблъскват българските компании, са свързани с престъпни групи от Нигерия и компрометиране на фирмена имейл кореспонденция. Той разкри и тревожна тенденция – ГДБОП получава всяка седмица сигнали от български компании, станали жертва на подобни кибератаки.
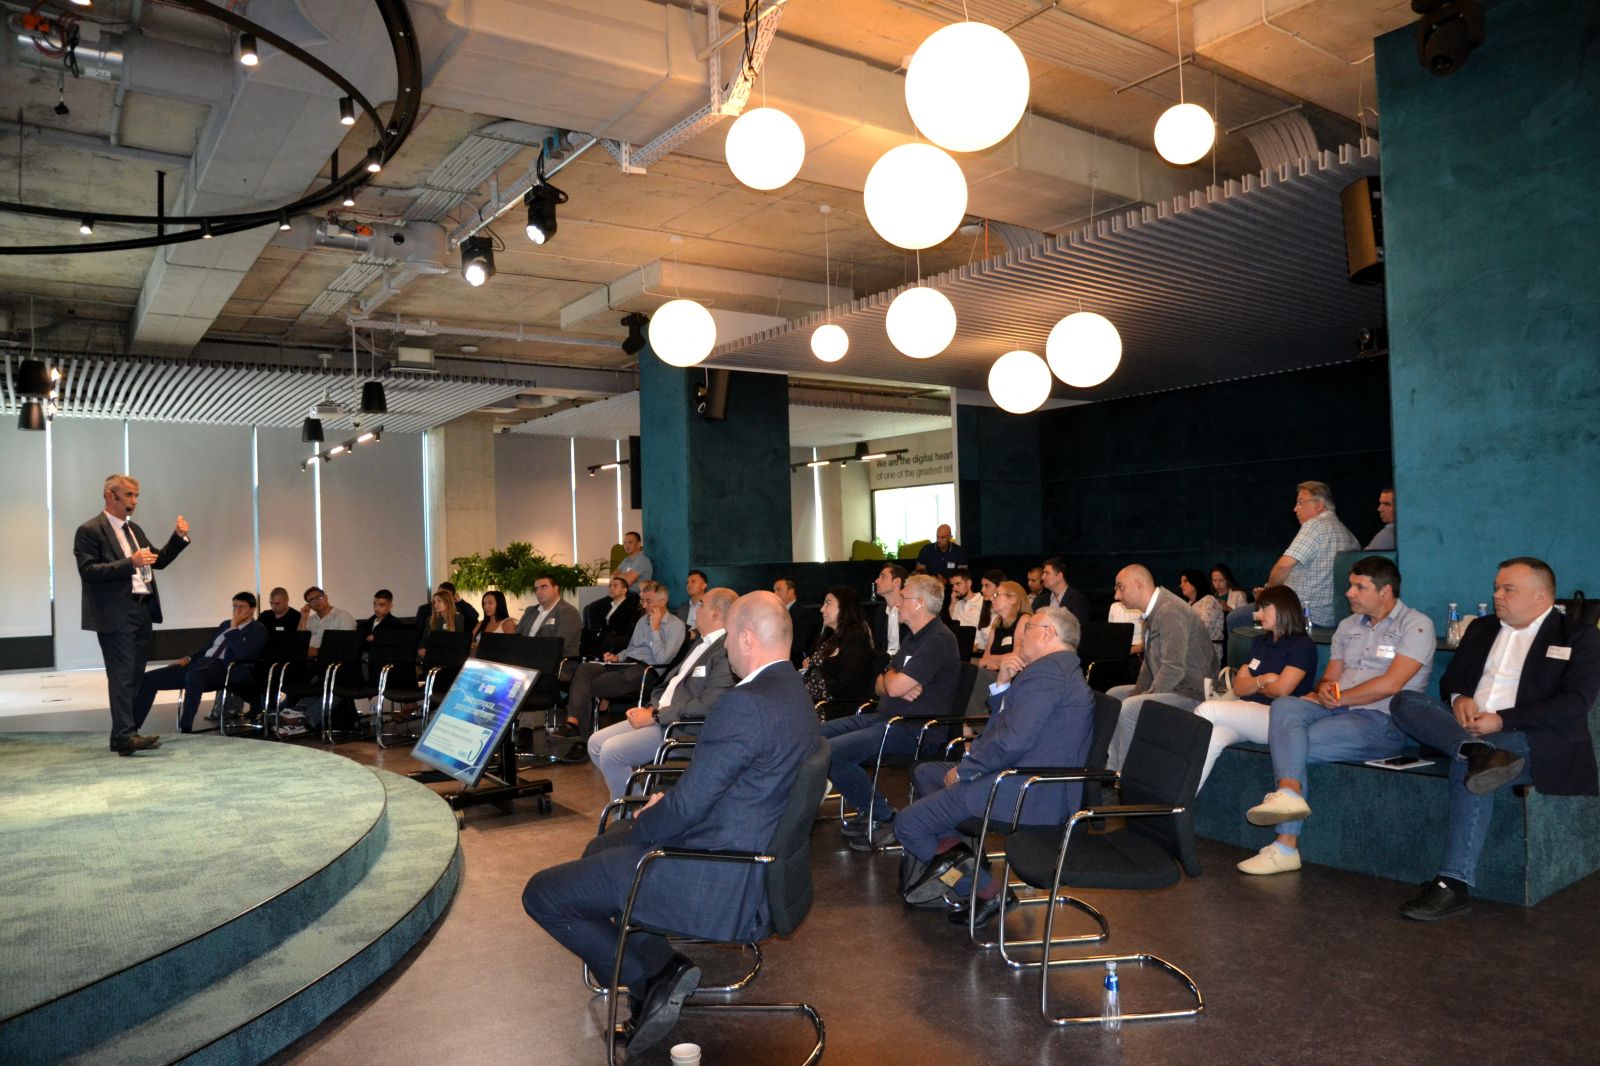
Именно затова старши комисар Димитров постави силен акцент върху човешкия фактор и необходимостта от регулярно обучение на служителите. Дори най-добрите технологични решения не могат напълно да елиминират риска, ако хората в организацията не умеят да разпознават подозрителни съобщения, опити за измама и други признаци на кибератака.
Киберзаплахите като бизнес риск: колко подготвени са „големите“ на пазара?
Четвъртият и последен панел премести фокуса към бизнеса – от новите регулаторни изисквания до финансовите последствия от една успешна кибератака и възможностите за управление на този риск.
Г-н Борис Стрижлев, съдружник в Адвокатско дружество „Пенков, Марков и партньори“, разгледа транспонирането на директивата NIS 2 и новите изисквания и предизвикателства, които тя поставя пред компаниите.
Друг важен аспект на управлението на киберриска представи г-н Христо Шарков, главен изпълнителен директор на Greco Bulgaria, който насочи вниманието на аудиторията към киберзастраховането като инструмент за трансфер на риска – възможност, която по думите му все още остава подценявана от бизнеса.
В своята презентация г-н Шарков представи и резултати от онлайн проучване сред 3 000 компании във Великобритания, САЩ и Германия. Данните очертават любопитен парадокс – 53% от анкетираните организации не са подготвени да се справят с кибератака въпреки използването на мощни технологични решения, а едва 40% посочват, че използват киберзастраховане.
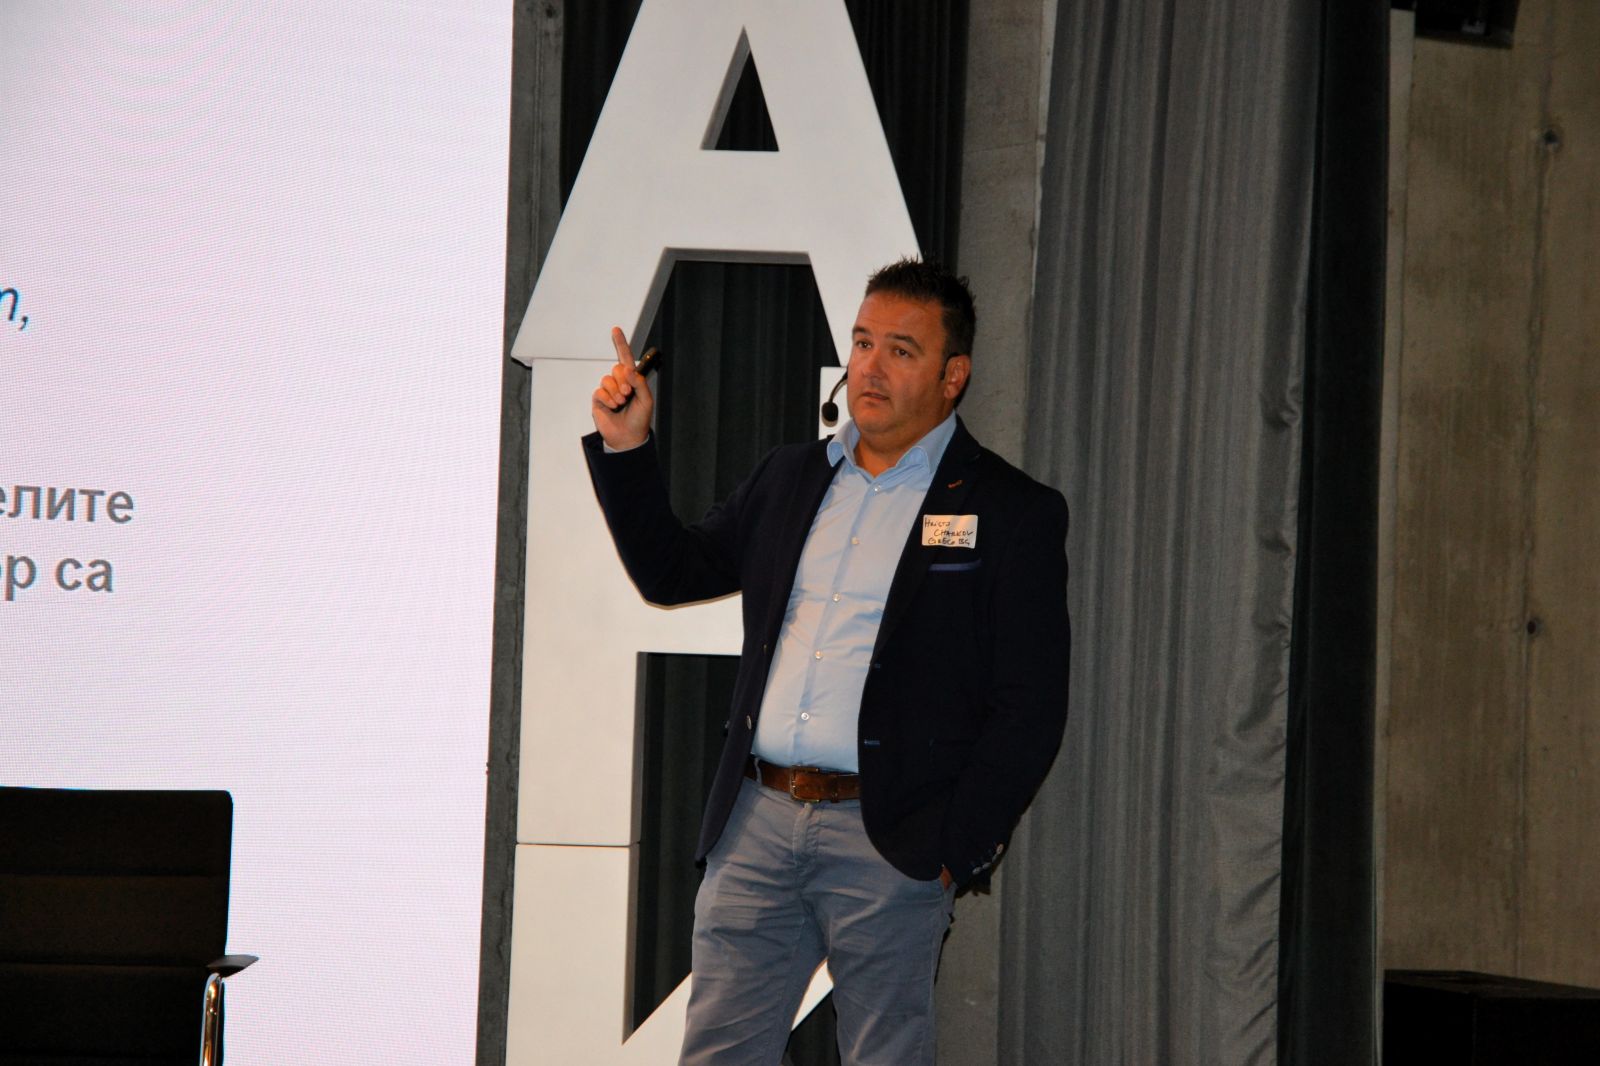
Специално внимание г-н Шарков обърна на малките и средните предприятия, които могат да бъдат особено уязвими при киберинциденти. Той обърна внимание и върху практически мерки, чрез които компаниите могат да ограничат своята експозиция към подобни рискове и да бъдат по-добре подготвени за реакция при атака.
По време на събитието на разположение на гостите бе г-н Николай Лулов, Junior Sales Manager "Панаири" в ГБИТК, за да ги запознае с информация за предстоящото издание на международното изложение за киберсигурност It-sa Expo&Congress, което ще се проведе от 27 до 29 октомври в Нюрнберг, Германия. Повече за събитието можете да прочетете в материала ТУК.
По време на специализираната конференция по киберсигурност и дигитален суверенитет Германо-Българска индустриално-търговска камара връчи специална грамота за 5 години членство на домакините от Schwarz Digits, а гостите имаха още време за дискусии по време на нетуъркинг коктейл.
Сърдечно благодарим на ГБИТК за поканата и доверието към екипа на Инженер.БГ да бъде медиен партньор и част от модераторския екип на конференцията! За нас бе удоволствие да се включим в събитие, което постави във фокуса не само технологиите и киберсигурността, но и важните въпроси за дигиталното бъдеще, независимостта и конкурентоспособността.
Източник на снимковия материал: Инженер.БГ
-
ПромоТех.bg в един клик: Моторен превключвател, абразиви и инструменти, модулни табла и още любопитни предложения 03.10.2026 г.
-
Роботаксита тръгват по улиците на София през 2028 г. – възможно ли е това и какви технологии включват автономните автомобили 03.10.2026 г.
-
Адара Инженеринг: Вакуум помпите DuoVane на Pfeiffer осигуряват надежден вакуум за металургията, медицината и енергетиката 02.10.2026 г.
-
Инженер.БГ на глас: Семинари за ОВК и ВиК решения, за иновации в аерокосмическите системи, българска инженерна разработка и още 02.10.2026 г.
-
FILKAB: Nga industria ushqimore te objektet bujqësore, ndriçuesit LED TUBA IP69K janë projektuar për ngarkesa të larta të instalimit 02.10.2026 г.
-
PPC Group modernizon infrastrukturën e shpërndarjes së energjisë elektrike në Timișoara me një investim prej afro 24 milionë eurosh 02.10.2026 г.
-
Serbia hap një fabrikë të re për montimin e dronëve izraelitë dhe planifikon kapacitete të tjera prodhuese me partnerë nga Izraeli 01.10.2026 г.
-
Schneider Electric dhe Forumi Ekonomik Botëror krijojnë një kuadër për gjeneratën e ardhshme të prodhimit të bazuar në AI 01.10.2026 г.
-
PPC Group модернизира електроразпределителната инфраструктура в Тимишоара с инвестиция от близо 24 млн. евро 02.10.2026 г.
-
Сърбия откри нов завод за сглобяване на израелски дронове и планира още производствени мощности с партньори от Израел 01.10.2026 г.
-
TESSA Energy инвестира 2.5 млн. евро в нова когенерационна мощност в Скопие и подготвя следващ етап за 10 млн. евро 30.09.2026 г.
-
Хидролиа отново участва активно в новия цикъл на програмата UMT на IAWD, която подготвя ВиК мениджъри за Дунавския регион 30.09.2026 г.
-
PPC Group ја модернизира електродистрибутивната инфраструктура во Темишвар со инвестиција од речиси 24 млн евра 02.10.2026 г.
-
Давид Холдинг: Simcenter Amesim обезбедува дигитална средина за инженерските решенија пред физичкиот прототип 02.10.2026 г.
-
МАК КАБ: LED светилките TUBA IP69K се развиени за сериозни оптоварувања на инсталацијата 01.10.2026 г.
-
Србија отвори нова фабрика за склопување израелски дронови и планира дополнителни производствени капацитети 01.10.2026 г.
-
Hexonic participă la târgul internațional Chillventa și invită profesioniștii din domeniu cu oferte speciale de acces 30.09.2026 г.
-
PPC Group modernizează infrastructura de distribuție a energiei electrice din Timișoara printr-o investiție de 24 de milioane de euro 02.10.2026 г.
-
David Holding: Simcenter Amesim ofera un mediu digital pentru solutiile ingineresti inainte de prototipul fizic 02.10.2026 г.
-
Serbia a deschis o nouă fabrică pentru asamblarea dronelor israeliene și planifică noi capacități de producție cu parteneri din Israel 01.10.2026 г.
-
Hexonic ће учествовати на међународном сајму Chillventa и позива све стручњаке из сектора да га посете под посебним условима 01.10.2026 г.
-
ФИЛКАБ-Миг: Од прехрамбене индустрије до пољопривредних објеката – LED светиљке TUBA IP69K за захтевне услове рада 02.10.2026 г.
-
PPC Group модернизује електродистрибутивну инфраструктуру у Темишвару инвестицијом од близу 24 милиона евра 02.10.2026 г.
-
Србија отворила нови погон за склапање израелских дронова и планира додатне фабрике са партнерима из Израела 01.10.2026 г.
-
Η PPC Group εκσυγχρονίζει τις υποδομές διανομής ηλεκτρικής ενέργειας στην Τιμισοάρα με επένδυση 24 εκατ. ευρώ 02.10.2026 г.
-
Η Σερβία άνοιξε νέο εργοστάσιο συναρμολόγησης ισραηλινών drones και σχεδιάζει νέες μονάδες παραγωγής με εταίρους από το Ισραήλ 01.10.2026 г.
-
Η TESSA Energy επενδύει 2,5 εκατ. ευρώ σε νέα μονάδα συμπαραγωγής στα Σκόπια και προετοιμάζει επόμενη φάση ύψους 10 εκατ. ευρώ 30.09.2026 г.
-
Lazatec: Η Sarigöl προσφέρει μια λύση για πιο αποτελεσματικό καθαρισμό του ψυκτικού υγρού με τη χρήση διαχωριστή με χάρτινο φίλτρο 29.09.2026 г.
-
Оскар-Ел: Развитието на AI променя задачите пред инженерите, които управляват енергийната инфраструктура
28 септември 2026 г.
-
Ритбул: С новия Emax 3 ABB прави по-интелигентна електрическата защита на центровете за данни и производствата
26 септември 2026 г.
-
Schneider Electric разширява партньорството си със СИФ в подкрепа на устойчивото интелигентно производство
24 септември 2026 г.